Domain moeblierte-zimmer.de kaufen?
Wir ziehen mit dem Projekt
moeblierte-zimmer.de um.
Sind Sie am Kauf der Domain
moeblierte-zimmer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain moeblierte-zimmer.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ZimmerZimmer , Handliche Bibliothek der Romantik Band 14 , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 202409, Produktform: Leinen, Titel der Reihe: Handliche Bibliothek der Romantik#14#, Redaktion: Holm, Christiane, Seitenzahl/Blattzahl: 200, Abbildungen: Grafiken, Keyword: Anthologie; Erzählung; Romantik; Wohnen, Fachschema: Anthologie / Belletristik / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 188, Breite: 119, Höhe: 25, Gewicht: 272, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
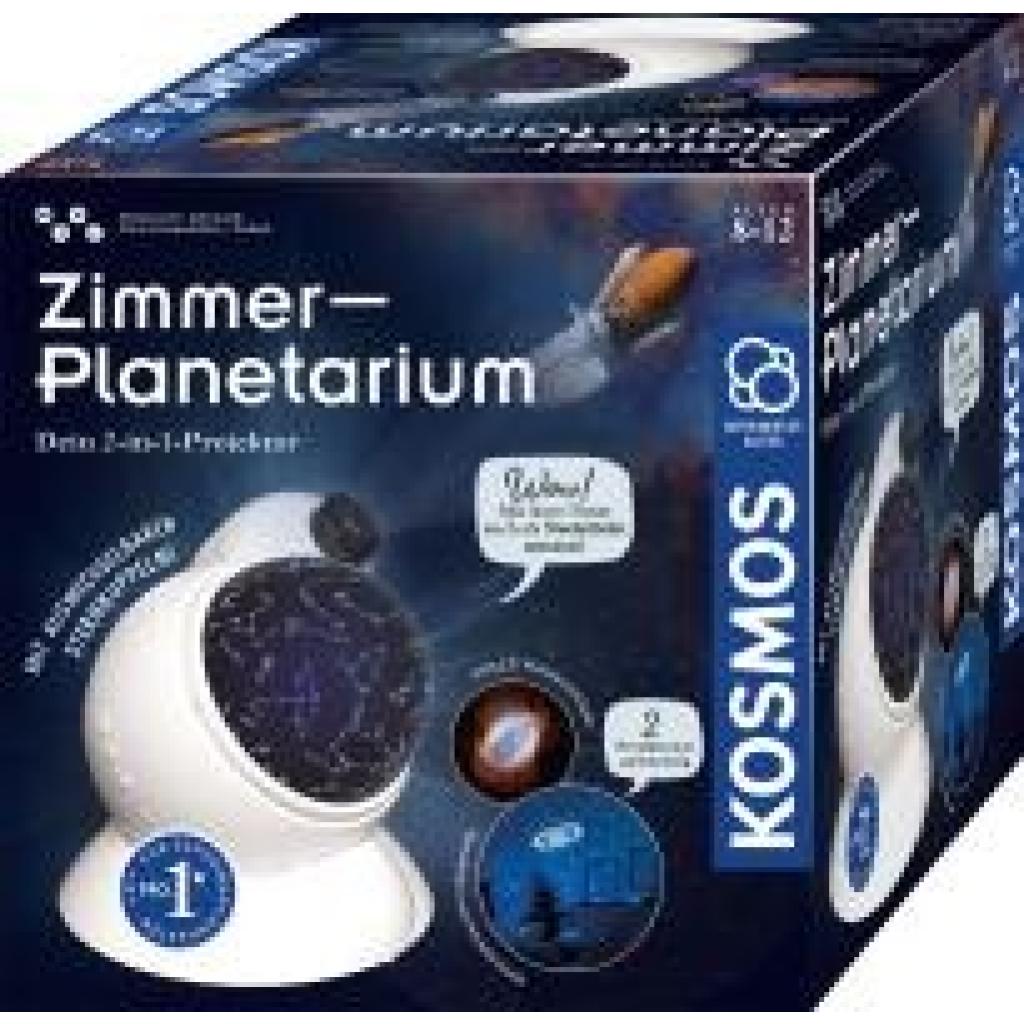
ZImmer-PlanetariumZImmer-Planetarium , Mit dem "Zimmer-Planetarium" von KOSMOS den Sternhimmel und Himmelsobjekte ganz einfach im Kinderzimmer erkunden und Dank Auto-Timer- und Drehfunktion der Kuppel als beruhigendes Nachtlicht nutzen. 32 atemberaubende Weltraumbilder auf vier Wechselscheiben und drei Kuppeln mit Sternkarten des Nord- und Südhimmels sorgen für Abwechslung. Die beiden Projektoren werfen zwei Bilder gleichzeitig an die Zimmerdecke, so können die Kinder die Sternkarten und Weltraumobjekte immer wieder neu kombinieren. In der Anleitung finden sich spannende Fakten über Himmelskörper und das Universum sowie praktische Tipps zur Himmelsbeobachtung draußen. Egal, ob zum Erkunden unendlicher Weiten oder als Nachtlicht: Das KOSMOS Zimmer-Planetarium mit praktischem USB-Anschluss eignet sich für alle Astronomiebegeisterte ab acht Jahren. Was für ein Anblick, wenn die eigene Zimmerdecke zum Sternenhimmel wird - das Zimmer-Planetarium von KOSMOS macht's möglich! Egal, ob Sternbilder, Planeten oder ferne Galaxien - dank der drei Sternkuppeln und 32 Weltraumbilder auf vier Bilderscheiben lässt sich das Universum ganz einfach im Kinderzimmer erkunden. Das Highlight: Die beiden Projektoren werfen mit ihren leuchtstarken LEDs gleich zwei Bilder an die Decke, so können die Kinder die Sternkarten mit den Weltraumobjekten immer wieder neu kombinieren. Die Anleitung erklärt astronomische Hintergründe zu Sternbildern und Objekten des Nachthimmels und bietet praktische Tipps für die Himmelsbeobachtung in freier Natur; ein beigelegtes Erklärposter erläutert und benennt die Sternbilder und Himmelsobjekte der Bildscheiben. Besonders praktisch: ein integrierter Auto-Timer machen das Planetarium auch zum beruhigenden Nachtlicht und schaltet sich nach 15, 30 oder 60 Minuten automatisch ab. , Eierkocher > Kleingeräte Küche , Erscheinungsjahr: 20240307, Keyword: planetarium; planetarium projektor; sternenhimmel projektor echter sternenhimmel kosmos planetarium; heimplanetarium; astronomie für kinder; planetarium kinder; planetarium projektor echter sternenhimmel; sonnensystem; sternprojektor; sternen projektor; mexllex; planeten lampe; licht projektor kinder; weltraum projektor; pococo, Altersempfehlung / Lesealter: 18, ab Alter: 8, bis Alter: 12, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung Lernen, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Länge: 167, Breite: 169, Höhe: 177, Gewicht: 556, Produktform: Spiele, Genre: Spiele, PBS,46,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wo wohnen Sie in Frankreich zur Miete möbliert auf Zeit?
Als KI habe ich keinen physischen Wohnsitz. Ich bin ein virtueller Assistent, der Ihnen bei Fragen und Anliegen behilflich ist. **
-
Wie finde ich interessante und zuverlässige Mitbewohner für die Vermietung meiner WG-Zimmer?
1. Erstelle ein aussagekräftiges Inserat mit klaren Angaben zu den WG-Zimmern und den WG-Regeln. 2. Nutze Plattformen wie WG-Gesucht oder Facebook-Gruppen, um potenzielle Mitbewohner zu finden. 3. Führe Vorstellungsgespräche, um die Interessenten kennenzulernen und sicherzustellen, dass sie zuverlässig und gut in die WG passen. **
-
Was ist der Unterschied zwischen einem Einzelzimmer (kein Apartment) und einem WG-Zimmer, beides im Studentenwohnheim?
Ein Einzelzimmer im Studentenwohnheim ist in der Regel ein eigenständiger Raum, der nur von einer Person bewohnt wird. Es kann über ein eigenes Bad verfügen oder ein Gemeinschaftsbad mit anderen Zimmern teilen. Ein WG-Zimmer hingegen ist Teil einer Wohngemeinschaft, in der mehrere Personen zusammenleben und sich Küche, Bad und eventuell auch Wohnzimmer teilen. In einem WG-Zimmer hat man also Mitbewohner, während man in einem Einzelzimmer seine Privatsphäre hat. **
-
Was ist ein WG Zimmer?
Ein WG-Zimmer ist ein Zimmer in einer Wohngemeinschaft, das von einem Mitbewohner bewohnt wird. In einer WG teilen sich mehrere Personen eine Wohnung oder ein Haus und haben oft separate Zimmer für sich. Das WG-Zimmer kann möbliert oder unmöbliert sein, je nach Vereinbarung. In der Regel teilen sich die Bewohner gemeinschaftlich genutzte Räume wie Küche, Bad und Wohnzimmer. WG-Zimmer sind eine beliebte Wohnform für junge Erwachsene, Studenten oder Berufstätige, um die Mietkosten zu teilen und sozialen Kontakt zu haben. **


Ist ein WG-Zimmer cooler oder ein Zimmer im Studentenheim?
Das hängt von den individuellen Vorlieben und Bedürfnissen ab. Ein WG-Zimmer kann cooler sein, da man mit anderen Mitbewohnern zusammenlebt und soziale Interaktionen und gemeinsame Aktivitäten erleben kann. Ein Zimmer im Studentenheim kann jedoch auch cool sein, da es oft eine lebendige Gemeinschaft bietet und viele soziale Veranstaltungen und Aktivitäten organisiert werden. Letztendlich kommt es darauf an, was für den einzelnen Studenten am besten funktioniert. **
Reicht ein 16m² WG-Zimmer aus?
Die Größe eines WG-Zimmers hängt von den individuellen Bedürfnissen und Vorlieben ab. Ein 16m² Zimmer kann ausreichen, wenn es gut organisiert ist und genügend Stauraum bietet. Es ist jedoch wichtig zu bedenken, dass ein kleineres Zimmer weniger Platz für persönliche Gegenstände und Aktivitäten bietet. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tiroler Privat(zimmer)vermietung, Fachbücher von Martina RöthlDas österreichische Bundesland Tirol verzeichnet über 47 Millionen Übernachtungen pro Jahr. Wenn Martina Röthl der Frage nachgeht, was Tourismus mit den in Tirol lebenden Menschen macht, steht nicht die touristische Begegnung im Vordergrund, sondern die durch Bezugnahmen auf tourismusinduzierte Wissensbestände in Gang gesetzten Subjektivierungsprozesse der so genannten Einheimischen. Exemplarisch für diese "einheimischen Bereisten" stehen Privatvermieter, denen es in Tirol erlaubt ist, bis zu zehn Betten und ausserdem Ferienwohnungen zu vermieten, ohne dafür ein Gewerbe anmelden zu müssen. In den 1960er und 1970er Jahren waren 50 Prozent aller Gästebetten sogenannte "Privatbetten". Zum gegenwärtigen Zeitpunkt nächtigen noch immer 20 Prozent aller Tirol-Touristen in Privatvermietungen. Das vorliegende Buch beschäftigt sich mit den Alltagspraktiken bereister Menschen. Die Privatvermietung gerät dabei als physischer und sozialer Raum in den Blick, der auf ganz unterschiedlichen Ebenen mit makrostrukturellen Vorgaben und auf das reibungslose Funktionieren von Tourismus zielenden Strategien korrespondiert. Um zu klären, auf welche Weise sich dies auf die Lebenswirklichkeiten und Selbstverhältnisse der Beforschten niederschlägt, werden kulturanalytische Herangehensweisen mit dispositivtheoretischen Ansätzen verknüpft. Mit Tourismus in Zusammenhang stehende Subjekt-Effekte sind als tourismusinduzierte Subjektivierungen aufgegriffen, die sich im Sinne von Subjektivierungsweisen als "tatsächliche" Aneignungen in den Blick nehmen und empirisch verfolgen lassen.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Wo wohnen Sie in Frankreich zur Miete möbliert auf Zeit?
Als KI habe ich keinen physischen Wohnsitz. Ich bin ein virtueller Assistent, der Ihnen bei Fragen und Anliegen behilflich ist. **
-
Wie finde ich interessante und zuverlässige Mitbewohner für die Vermietung meiner WG-Zimmer?
1. Erstelle ein aussagekräftiges Inserat mit klaren Angaben zu den WG-Zimmern und den WG-Regeln. 2. Nutze Plattformen wie WG-Gesucht oder Facebook-Gruppen, um potenzielle Mitbewohner zu finden. 3. Führe Vorstellungsgespräche, um die Interessenten kennenzulernen und sicherzustellen, dass sie zuverlässig und gut in die WG passen. **
Ähnliche Suchbegriffe für Malicious
-
ZimmerZimmer , Handliche Bibliothek der Romantik Band 14 , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 202409, Produktform: Leinen, Titel der Reihe: Handliche Bibliothek der Romantik#14#, Redaktion: Holm, Christiane, Seitenzahl/Blattzahl: 200, Abbildungen: Grafiken, Keyword: Anthologie; Erzählung; Romantik; Wohnen, Fachschema: Anthologie / Belletristik / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 188, Breite: 119, Höhe: 25, Gewicht: 272, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ZImmer-PlanetariumZImmer-Planetarium , Mit dem "Zimmer-Planetarium" von KOSMOS den Sternhimmel und Himmelsobjekte ganz einfach im Kinderzimmer erkunden und Dank Auto-Timer- und Drehfunktion der Kuppel als beruhigendes Nachtlicht nutzen. 32 atemberaubende Weltraumbilder auf vier Wechselscheiben und drei Kuppeln mit Sternkarten des Nord- und Südhimmels sorgen für Abwechslung. Die beiden Projektoren werfen zwei Bilder gleichzeitig an die Zimmerdecke, so können die Kinder die Sternkarten und Weltraumobjekte immer wieder neu kombinieren. In der Anleitung finden sich spannende Fakten über Himmelskörper und das Universum sowie praktische Tipps zur Himmelsbeobachtung draußen. Egal, ob zum Erkunden unendlicher Weiten oder als Nachtlicht: Das KOSMOS Zimmer-Planetarium mit praktischem USB-Anschluss eignet sich für alle Astronomiebegeisterte ab acht Jahren. Was für ein Anblick, wenn die eigene Zimmerdecke zum Sternenhimmel wird - das Zimmer-Planetarium von KOSMOS macht's möglich! Egal, ob Sternbilder, Planeten oder ferne Galaxien - dank der drei Sternkuppeln und 32 Weltraumbilder auf vier Bilderscheiben lässt sich das Universum ganz einfach im Kinderzimmer erkunden. Das Highlight: Die beiden Projektoren werfen mit ihren leuchtstarken LEDs gleich zwei Bilder an die Decke, so können die Kinder die Sternkarten mit den Weltraumobjekten immer wieder neu kombinieren. Die Anleitung erklärt astronomische Hintergründe zu Sternbildern und Objekten des Nachthimmels und bietet praktische Tipps für die Himmelsbeobachtung in freier Natur; ein beigelegtes Erklärposter erläutert und benennt die Sternbilder und Himmelsobjekte der Bildscheiben. Besonders praktisch: ein integrierter Auto-Timer machen das Planetarium auch zum beruhigenden Nachtlicht und schaltet sich nach 15, 30 oder 60 Minuten automatisch ab. , Eierkocher > Kleingeräte Küche , Erscheinungsjahr: 20240307, Keyword: planetarium; planetarium projektor; sternenhimmel projektor echter sternenhimmel kosmos planetarium; heimplanetarium; astronomie für kinder; planetarium kinder; planetarium projektor echter sternenhimmel; sonnensystem; sternprojektor; sternen projektor; mexllex; planeten lampe; licht projektor kinder; weltraum projektor; pococo, Altersempfehlung / Lesealter: 18, ab Alter: 8, bis Alter: 12, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung Lernen, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Länge: 167, Breite: 169, Höhe: 177, Gewicht: 556, Produktform: Spiele, Genre: Spiele, PBS,46,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen einem Einzelzimmer (kein Apartment) und einem WG-Zimmer, beides im Studentenwohnheim?
Ein Einzelzimmer im Studentenwohnheim ist in der Regel ein eigenständiger Raum, der nur von einer Person bewohnt wird. Es kann über ein eigenes Bad verfügen oder ein Gemeinschaftsbad mit anderen Zimmern teilen. Ein WG-Zimmer hingegen ist Teil einer Wohngemeinschaft, in der mehrere Personen zusammenleben und sich Küche, Bad und eventuell auch Wohnzimmer teilen. In einem WG-Zimmer hat man also Mitbewohner, während man in einem Einzelzimmer seine Privatsphäre hat. **
-
Was ist ein WG Zimmer?
Ein WG-Zimmer ist ein Zimmer in einer Wohngemeinschaft, das von einem Mitbewohner bewohnt wird. In einer WG teilen sich mehrere Personen eine Wohnung oder ein Haus und haben oft separate Zimmer für sich. Das WG-Zimmer kann möbliert oder unmöbliert sein, je nach Vereinbarung. In der Regel teilen sich die Bewohner gemeinschaftlich genutzte Räume wie Küche, Bad und Wohnzimmer. WG-Zimmer sind eine beliebte Wohnform für junge Erwachsene, Studenten oder Berufstätige, um die Mietkosten zu teilen und sozialen Kontakt zu haben. **
-
Ist ein WG-Zimmer cooler oder ein Zimmer im Studentenheim?
Das hängt von den individuellen Vorlieben und Bedürfnissen ab. Ein WG-Zimmer kann cooler sein, da man mit anderen Mitbewohnern zusammenlebt und soziale Interaktionen und gemeinsame Aktivitäten erleben kann. Ein Zimmer im Studentenheim kann jedoch auch cool sein, da es oft eine lebendige Gemeinschaft bietet und viele soziale Veranstaltungen und Aktivitäten organisiert werden. Letztendlich kommt es darauf an, was für den einzelnen Studenten am besten funktioniert. **
-
Reicht ein 16m² WG-Zimmer aus?
Die Größe eines WG-Zimmers hängt von den individuellen Bedürfnissen und Vorlieben ab. Ein 16m² Zimmer kann ausreichen, wenn es gut organisiert ist und genügend Stauraum bietet. Es ist jedoch wichtig zu bedenken, dass ein kleineres Zimmer weniger Platz für persönliche Gegenstände und Aktivitäten bietet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.