Domain moeblierte-zimmer.de kaufen?
Wir ziehen mit dem Projekt
moeblierte-zimmer.de um.
Sind Sie am Kauf der Domain
moeblierte-zimmer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain moeblierte-zimmer.de kaufen?
Warum werden nicht alle Feeds in Nextcloud News geladen?
Nicht alle Feeds werden in Nextcloud News geladen, da die App möglicherweise eine begrenzte Anzahl von Feeds unterstützt oder aufgrund von Netzwerkproblemen nicht alle Feeds erfolgreich abrufen kann. Es kann auch sein, dass einige Feeds nicht korrekt konfiguriert sind oder dass die Quelle der Feeds temporär nicht verfügbar ist. Es ist ratsam, die Einstellungen der App zu überprüfen, die Netzwerkverbindung zu überprüfen und sicherzustellen, dass die Feeds korrekt abonniert sind, um sicherzustellen, dass alle Feeds erfolgreich geladen werden. **
Wie kann die Implementierung eines personalisierten News-Feeds die Benutzererfahrung in sozialen Medien, E-Commerce-Plattformen und anderen digitalen Diensten verbessern?
Die Implementierung eines personalisierten News-Feeds ermöglicht es den Benutzern, relevante Inhalte zu entdecken, die ihren Interessen und Vorlieben entsprechen. Dadurch wird die Benutzererfahrung verbessert, da sie weniger Zeit mit der Suche nach relevanten Inhalten verbringen müssen. Darüber hinaus kann ein personalisierter News-Feed die Benutzerbindung erhöhen, da sie dazu neigen, länger auf der Plattform zu verweilen, um personalisierte Inhalte zu konsumieren. Schließlich kann die Implementierung eines personalisierten News-Feeds auch die Conversions und den Umsatz steigern, da Benutzer eher geneigt sind, auf personalisierte Empfehlungen zu reagieren und Produkte oder Dienstleistungen zu kaufen. **
Ähnliche Suchbegriffe für News-Feeds
Top-Angebote
Produkte zum Begriff News-Feeds:
-
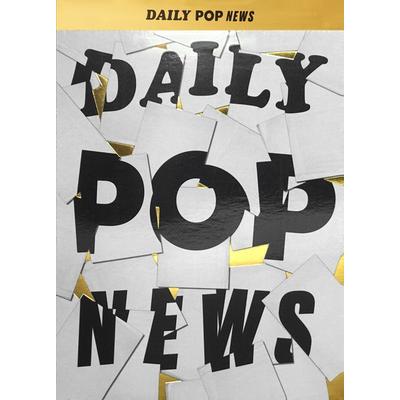
Daily Pop NewsUnser Täglich Pop Gib Uns Heute. An Jedem Tag Im Jahr Ein Großes Ereignis Der Pop-geschichte. Welcher Singende Brillen-fan Schrieb Am 20. Mai 1979 Geschichte? Wo Stieg Am 11. Januar 1985 Eine Der Größten Musikpartys Des Jahres? Welche Band Wurde...25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wo wohnen Sie in Frankreich zur Miete möbliert auf Zeit?
Als KI habe ich keinen physischen Wohnsitz. Ich bin ein virtueller Assistent, der Ihnen bei Fragen und Anliegen behilflich ist. **
-
Wie finde ich interessante und zuverlässige Mitbewohner für die Vermietung meiner WG-Zimmer?
1. Erstelle ein aussagekräftiges Inserat mit klaren Angaben zu den WG-Zimmern und den WG-Regeln. 2. Nutze Plattformen wie WG-Gesucht oder Facebook-Gruppen, um potenzielle Mitbewohner zu finden. 3. Führe Vorstellungsgespräche, um die Interessenten kennenzulernen und sicherzustellen, dass sie zuverlässig und gut in die WG passen. **
-
Was ist der Unterschied zwischen einem Einzelzimmer (kein Apartment) und einem WG-Zimmer, beides im Studentenwohnheim?
Ein Einzelzimmer im Studentenwohnheim ist in der Regel ein eigenständiger Raum, der nur von einer Person bewohnt wird. Es kann über ein eigenes Bad verfügen oder ein Gemeinschaftsbad mit anderen Zimmern teilen. Ein WG-Zimmer hingegen ist Teil einer Wohngemeinschaft, in der mehrere Personen zusammenleben und sich Küche, Bad und eventuell auch Wohnzimmer teilen. In einem WG-Zimmer hat man also Mitbewohner, während man in einem Einzelzimmer seine Privatsphäre hat. **
-
Was ist ein WG Zimmer?
Ein WG-Zimmer ist ein Zimmer in einer Wohngemeinschaft, das von einem Mitbewohner bewohnt wird. In einer WG teilen sich mehrere Personen eine Wohnung oder ein Haus und haben oft separate Zimmer für sich. Das WG-Zimmer kann möbliert oder unmöbliert sein, je nach Vereinbarung. In der Regel teilen sich die Bewohner gemeinschaftlich genutzte Räume wie Küche, Bad und Wohnzimmer. WG-Zimmer sind eine beliebte Wohnform für junge Erwachsene, Studenten oder Berufstätige, um die Mietkosten zu teilen und sozialen Kontakt zu haben. **

Ist ein WG-Zimmer cooler oder ein Zimmer im Studentenheim?
Das hängt von den individuellen Vorlieben und Bedürfnissen ab. Ein WG-Zimmer kann cooler sein, da man mit anderen Mitbewohnern zusammenlebt und soziale Interaktionen und gemeinsame Aktivitäten erleben kann. Ein Zimmer im Studentenheim kann jedoch auch cool sein, da es oft eine lebendige Gemeinschaft bietet und viele soziale Veranstaltungen und Aktivitäten organisiert werden. Letztendlich kommt es darauf an, was für den einzelnen Studenten am besten funktioniert. **
Wofür steht "news"?
"news" steht für "Nachrichten". Es handelt sich um Informationen über aktuelle Ereignisse oder Entwicklungen, die in der Regel von Medienorganisationen verbreitet werden. "news" kann in verschiedenen Formaten wie Zeitungsartikeln, Fernsehberichten oder Online-Nachrichtenseiten präsentiert werden. **
Top-Angebote
Produkte zum Begriff News-Feeds:
-
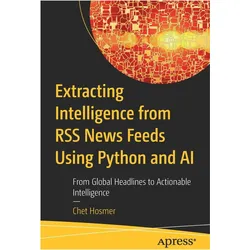
Extracting Intelligence from RSS News Feeds Using Python and AI, Fachbücher von Chet HosmerDas Buch "Extracting Intelligence from RSS News Feeds Using Python and AI" bietet eine umfassende Anleitung zur automatischen Extraktion von bedeutungsvollen und umsetzbaren Erkenntnissen aus globalen Nachrichtenfeeds. In einer Zeit, in der digitale Informationen in Hülle und Fülle vorhanden sind, ist es entscheidend, diese Informationen in strukturierte, verwertbare Daten umzuwandeln. Der Autor Chet Hosmer führt die Leser durch den Prozess, wie sie Python und OpenAI nutzen können, um Rohinhalte aus RSS-Feeds, sowohl in englischer als auch in nicht-englischer Sprache, zu analysieren. Die Leser lernen, intelligente Pipelines zu erstellen, die über einfaches Feed-Parsen hinausgehen. Zu den behandelten Themen gehören die Identifizierung von Autoren, die Erstellung detaillierter, KI-generierter Zusammenfassungen, die Bewertung der globalen, politischen und sozialen Relevanz sowie die Erkennung potenzieller Bedrohungen oder Risiken. Dieses Buch richtet sich an Entwickler, Analysten und Technologen und bietet praktische Skripte, die sofort angewendet oder an spezifische Bedürfnisse angepasst werden können.53,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
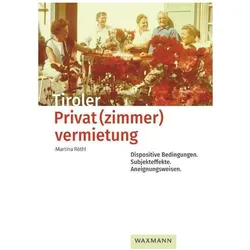
Tiroler Privat(zimmer)vermietung, Fachbücher von Martina RöthlDas österreichische Bundesland Tirol verzeichnet über 47 Millionen Übernachtungen pro Jahr. Wenn Martina Röthl der Frage nachgeht, was Tourismus mit den in Tirol lebenden Menschen macht, steht nicht die touristische Begegnung im Vordergrund, sondern die durch Bezugnahmen auf tourismusinduzierte Wissensbestände in Gang gesetzten Subjektivierungsprozesse der so genannten Einheimischen. Exemplarisch für diese "einheimischen Bereisten" stehen Privatvermieter, denen es in Tirol erlaubt ist, bis zu zehn Betten und ausserdem Ferienwohnungen zu vermieten, ohne dafür ein Gewerbe anmelden zu müssen. In den 1960er und 1970er Jahren waren 50 Prozent aller Gästebetten sogenannte "Privatbetten". Zum gegenwärtigen Zeitpunkt nächtigen noch immer 20 Prozent aller Tirol-Touristen in Privatvermietungen. Das vorliegende Buch beschäftigt sich mit den Alltagspraktiken bereister Menschen. Die Privatvermietung gerät dabei als physischer und sozialer Raum in den Blick, der auf ganz unterschiedlichen Ebenen mit makrostrukturellen Vorgaben und auf das reibungslose Funktionieren von Tourismus zielenden Strategien korrespondiert. Um zu klären, auf welche Weise sich dies auf die Lebenswirklichkeiten und Selbstverhältnisse der Beforschten niederschlägt, werden kulturanalytische Herangehensweisen mit dispositivtheoretischen Ansätzen verknüpft. Mit Tourismus in Zusammenhang stehende Subjekt-Effekte sind als tourismusinduzierte Subjektivierungen aufgegriffen, die sich im Sinne von Subjektivierungsweisen als "tatsächliche" Aneignungen in den Blick nehmen und empirisch verfolgen lassen.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Daily Pop NewsUnser Täglich Pop Gib Uns Heute. An Jedem Tag Im Jahr Ein Großes Ereignis Der Pop-geschichte. Welcher Singende Brillen-fan Schrieb Am 20. Mai 1979 Geschichte? Wo Stieg Am 11. Januar 1985 Eine Der Größten Musikpartys Des Jahres? Welche Band Wurde...25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum werden nicht alle Feeds in Nextcloud News geladen?
Nicht alle Feeds werden in Nextcloud News geladen, da die App möglicherweise eine begrenzte Anzahl von Feeds unterstützt oder aufgrund von Netzwerkproblemen nicht alle Feeds erfolgreich abrufen kann. Es kann auch sein, dass einige Feeds nicht korrekt konfiguriert sind oder dass die Quelle der Feeds temporär nicht verfügbar ist. Es ist ratsam, die Einstellungen der App zu überprüfen, die Netzwerkverbindung zu überprüfen und sicherzustellen, dass die Feeds korrekt abonniert sind, um sicherzustellen, dass alle Feeds erfolgreich geladen werden. **
-
Wie kann die Implementierung eines personalisierten News-Feeds die Benutzererfahrung in sozialen Medien, E-Commerce-Plattformen und anderen digitalen Diensten verbessern?
Die Implementierung eines personalisierten News-Feeds ermöglicht es den Benutzern, relevante Inhalte zu entdecken, die ihren Interessen und Vorlieben entsprechen. Dadurch wird die Benutzererfahrung verbessert, da sie weniger Zeit mit der Suche nach relevanten Inhalten verbringen müssen. Darüber hinaus kann ein personalisierter News-Feed die Benutzerbindung erhöhen, da sie dazu neigen, länger auf der Plattform zu verweilen, um personalisierte Inhalte zu konsumieren. Schließlich kann die Implementierung eines personalisierten News-Feeds auch die Conversions und den Umsatz steigern, da Benutzer eher geneigt sind, auf personalisierte Empfehlungen zu reagieren und Produkte oder Dienstleistungen zu kaufen. **
-
Wo wohnen Sie in Frankreich zur Miete möbliert auf Zeit?
Als KI habe ich keinen physischen Wohnsitz. Ich bin ein virtueller Assistent, der Ihnen bei Fragen und Anliegen behilflich ist. **
-
Wie finde ich interessante und zuverlässige Mitbewohner für die Vermietung meiner WG-Zimmer?
1. Erstelle ein aussagekräftiges Inserat mit klaren Angaben zu den WG-Zimmern und den WG-Regeln. 2. Nutze Plattformen wie WG-Gesucht oder Facebook-Gruppen, um potenzielle Mitbewohner zu finden. 3. Führe Vorstellungsgespräche, um die Interessenten kennenzulernen und sicherzustellen, dass sie zuverlässig und gut in die WG passen. **
Ähnliche Suchbegriffe für News-Feeds
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schätzing, Frank: Breaking NewsBreaking News , Der neue Roman von Frank Schätzing: Breaking News ist Thriller, Politdrama und Familiensaga - hart, rasant und berührend. Tom Hagen, gefeierter Star unter den Krisenberichterstattern, ist nicht zimperlich, wenn es um eine gute Story geht. Die Länder des Nahen Ostens sind sein Spezialgebiet, seine Reportagen Berichte aus der Hölle. Doch in Afghanistan verlässt ihn sein Glück. Eine nächtliche Geiselbefreiung endet im Desaster. Hagens Ruf ist ruiniert, verzweifelt kämpft er um sein Comeback. Drei Jahre später bietet sich die Gelegenheit in Tel Aviv, als ihm Daten des israelischen Inlandgeheimdienstes zugespielt werden. Hagen ergreift die Chance - und setzt ungewollt eine tödliche Kettenreaktion in Gang... Breaking News ist ein mitreißender Thriller vor dem Hintergrund einer epischen Saga. Zwei Familien wandern Ende der zwanziger Jahre nach Palästina ein - in eine von Legenden, Kämpfen und Hoffnungen beherrschte neue Welt, wo Juden, Araber und britische Kolonialherren erbittert um die Vorherrschaft ringen. Bis in die Gegenwart, über Generationen hinweg, spiegeln und prägen beide Familien Israels atemlose Entwicklung. Als Hagen in der jungen Ärztin Yael Kahn eine unerwartete Verbündete findet, erkennt er, dass auch sein Schicksal eng mit der Geschichte des Landes verbunden ist. Doch mit Yael an seiner Seite gehen die Probleme erst richtig los. , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20140306, Produktform: Leinen, Beilage: Lesebändchen, Autoren: Schätzing, Frank, Seitenzahl/Blattzahl: 976, Keyword: Der Schwarm; Familie; Frank Schätzing; Generationen-Geschichte; Israel; Journalist; Krisen-Gebiet; Macht-Politik; Thriller; naher Osten, Fachschema: Deutsche Belletristik / Kriminalroman~Israel~Judentum / Israel (Staat)~Zwanzigstes Jahrhundert~Israel / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Kriminalromane und Mystery~Thriller / Spannung~Generationenromane, Familiensagas, Region: Israel, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Thema: Entspannen, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Nervenkitzeln, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch, Länge: 222, Breite: 156, Höhe: 57, Gewicht: 1080, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 117469826,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen einem Einzelzimmer (kein Apartment) und einem WG-Zimmer, beides im Studentenwohnheim?
Ein Einzelzimmer im Studentenwohnheim ist in der Regel ein eigenständiger Raum, der nur von einer Person bewohnt wird. Es kann über ein eigenes Bad verfügen oder ein Gemeinschaftsbad mit anderen Zimmern teilen. Ein WG-Zimmer hingegen ist Teil einer Wohngemeinschaft, in der mehrere Personen zusammenleben und sich Küche, Bad und eventuell auch Wohnzimmer teilen. In einem WG-Zimmer hat man also Mitbewohner, während man in einem Einzelzimmer seine Privatsphäre hat. **
-
Was ist ein WG Zimmer?
Ein WG-Zimmer ist ein Zimmer in einer Wohngemeinschaft, das von einem Mitbewohner bewohnt wird. In einer WG teilen sich mehrere Personen eine Wohnung oder ein Haus und haben oft separate Zimmer für sich. Das WG-Zimmer kann möbliert oder unmöbliert sein, je nach Vereinbarung. In der Regel teilen sich die Bewohner gemeinschaftlich genutzte Räume wie Küche, Bad und Wohnzimmer. WG-Zimmer sind eine beliebte Wohnform für junge Erwachsene, Studenten oder Berufstätige, um die Mietkosten zu teilen und sozialen Kontakt zu haben. **
-
Ist ein WG-Zimmer cooler oder ein Zimmer im Studentenheim?
Das hängt von den individuellen Vorlieben und Bedürfnissen ab. Ein WG-Zimmer kann cooler sein, da man mit anderen Mitbewohnern zusammenlebt und soziale Interaktionen und gemeinsame Aktivitäten erleben kann. Ein Zimmer im Studentenheim kann jedoch auch cool sein, da es oft eine lebendige Gemeinschaft bietet und viele soziale Veranstaltungen und Aktivitäten organisiert werden. Letztendlich kommt es darauf an, was für den einzelnen Studenten am besten funktioniert. **
-
Wofür steht "news"?
"news" steht für "Nachrichten". Es handelt sich um Informationen über aktuelle Ereignisse oder Entwicklungen, die in der Regel von Medienorganisationen verbreitet werden. "news" kann in verschiedenen Formaten wie Zeitungsartikeln, Fernsehberichten oder Online-Nachrichtenseiten präsentiert werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.